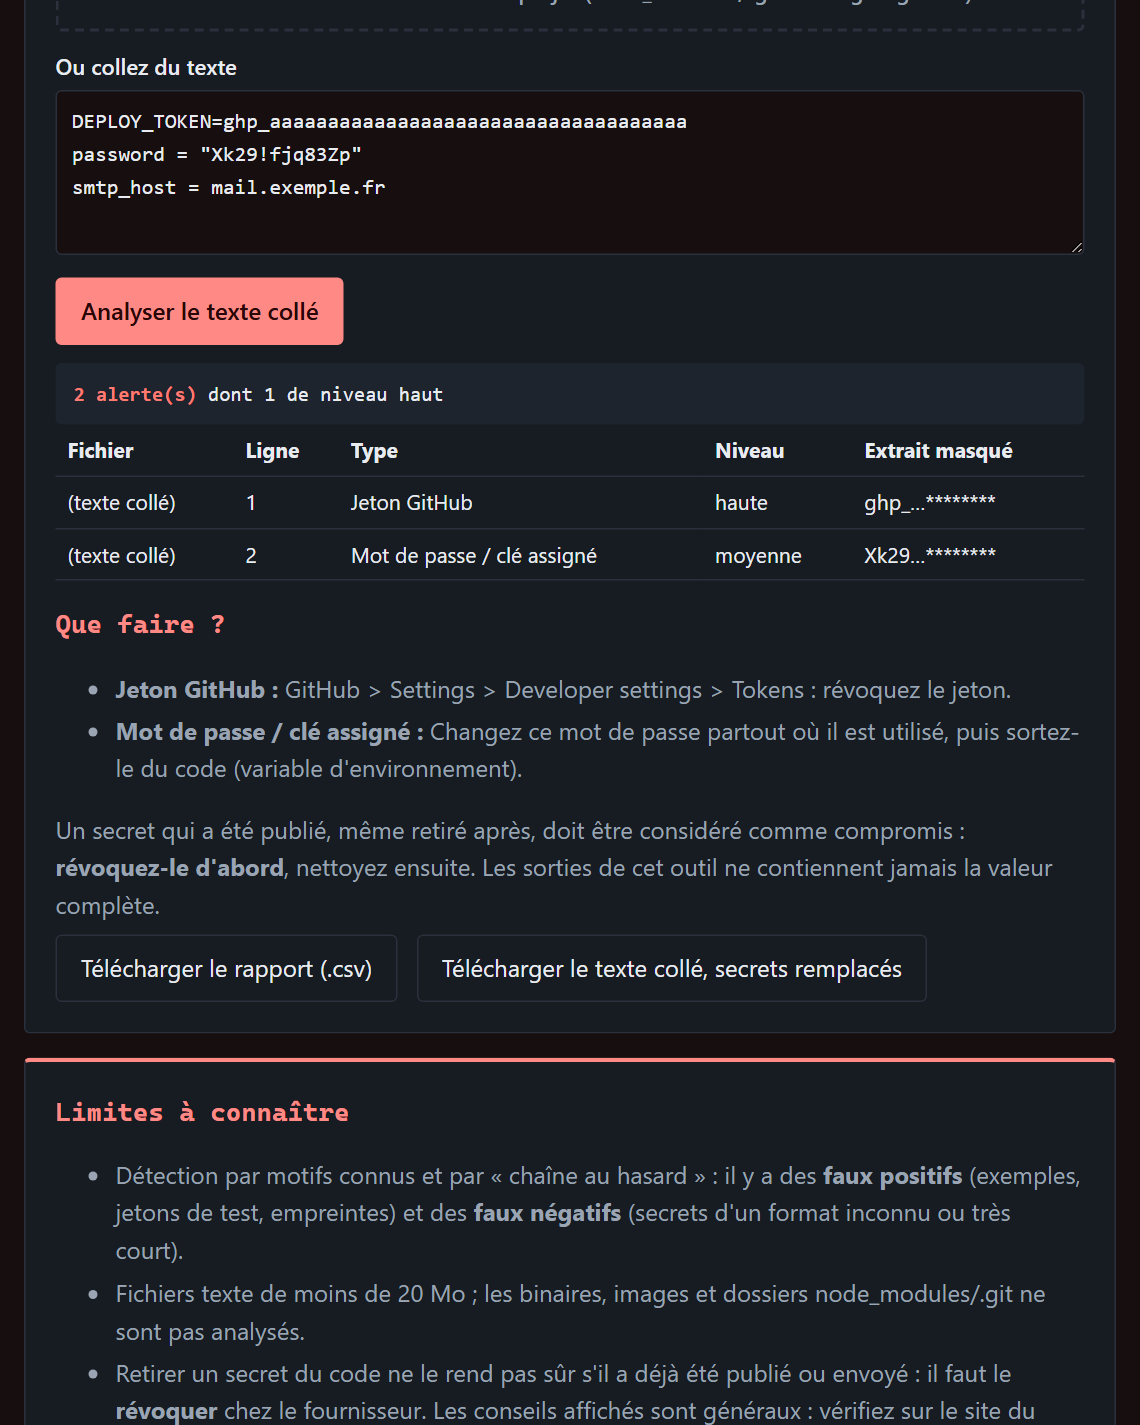
SecretScan
Avant de publierRepère les clés d'accès, mots de passe et fichiers sensibles oubliés dans un texte ou un dossier, avant de le publier ou de l'envoyer. Valeurs masquées, conseils de remplacement fournis.
19 €Ouverture prochaine
Trouver une clé oubliée, comprendre un webhook refusé, sceller un dossier, vérifier une pièce jointe. Chaque outil est un fichier qui s'ouvre dans votre navigateur et fonctionne sans connexion.
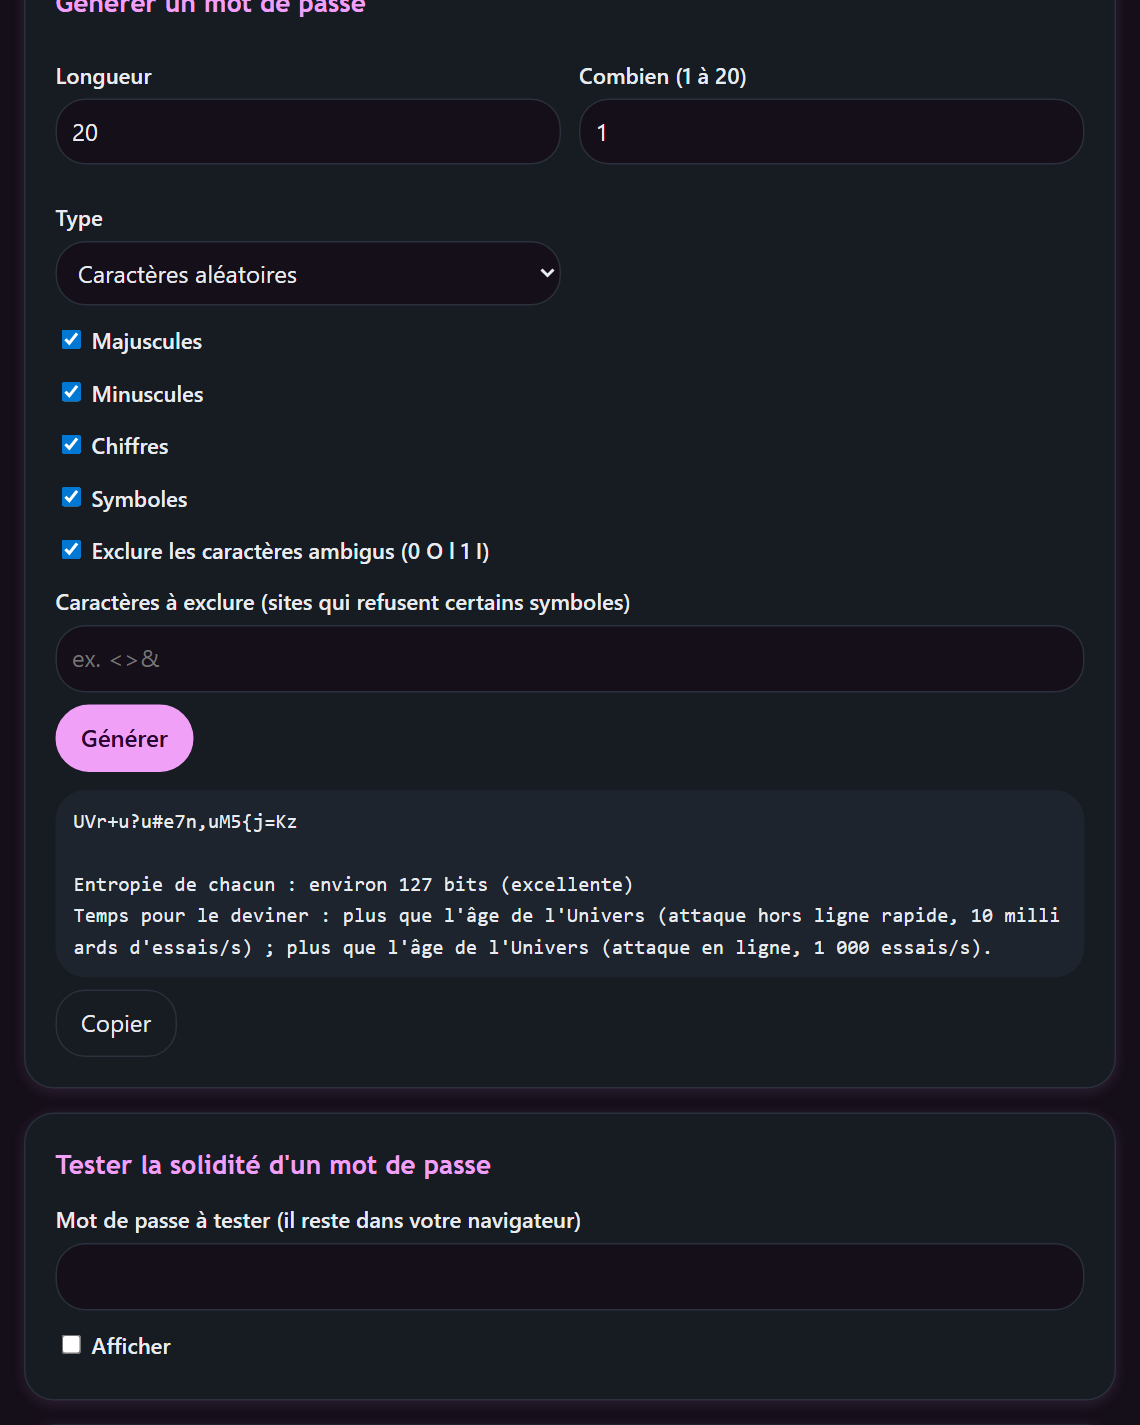
Chaque outil fait une chose et la fait bien. Il dit aussi ce qu'il ne fait pas.
Repère les clés d'accès, mots de passe et fichiers sensibles oubliés dans un texte ou un dossier, avant de le publier ou de l'envoyer. Valeurs masquées, conseils de remplacement fournis.
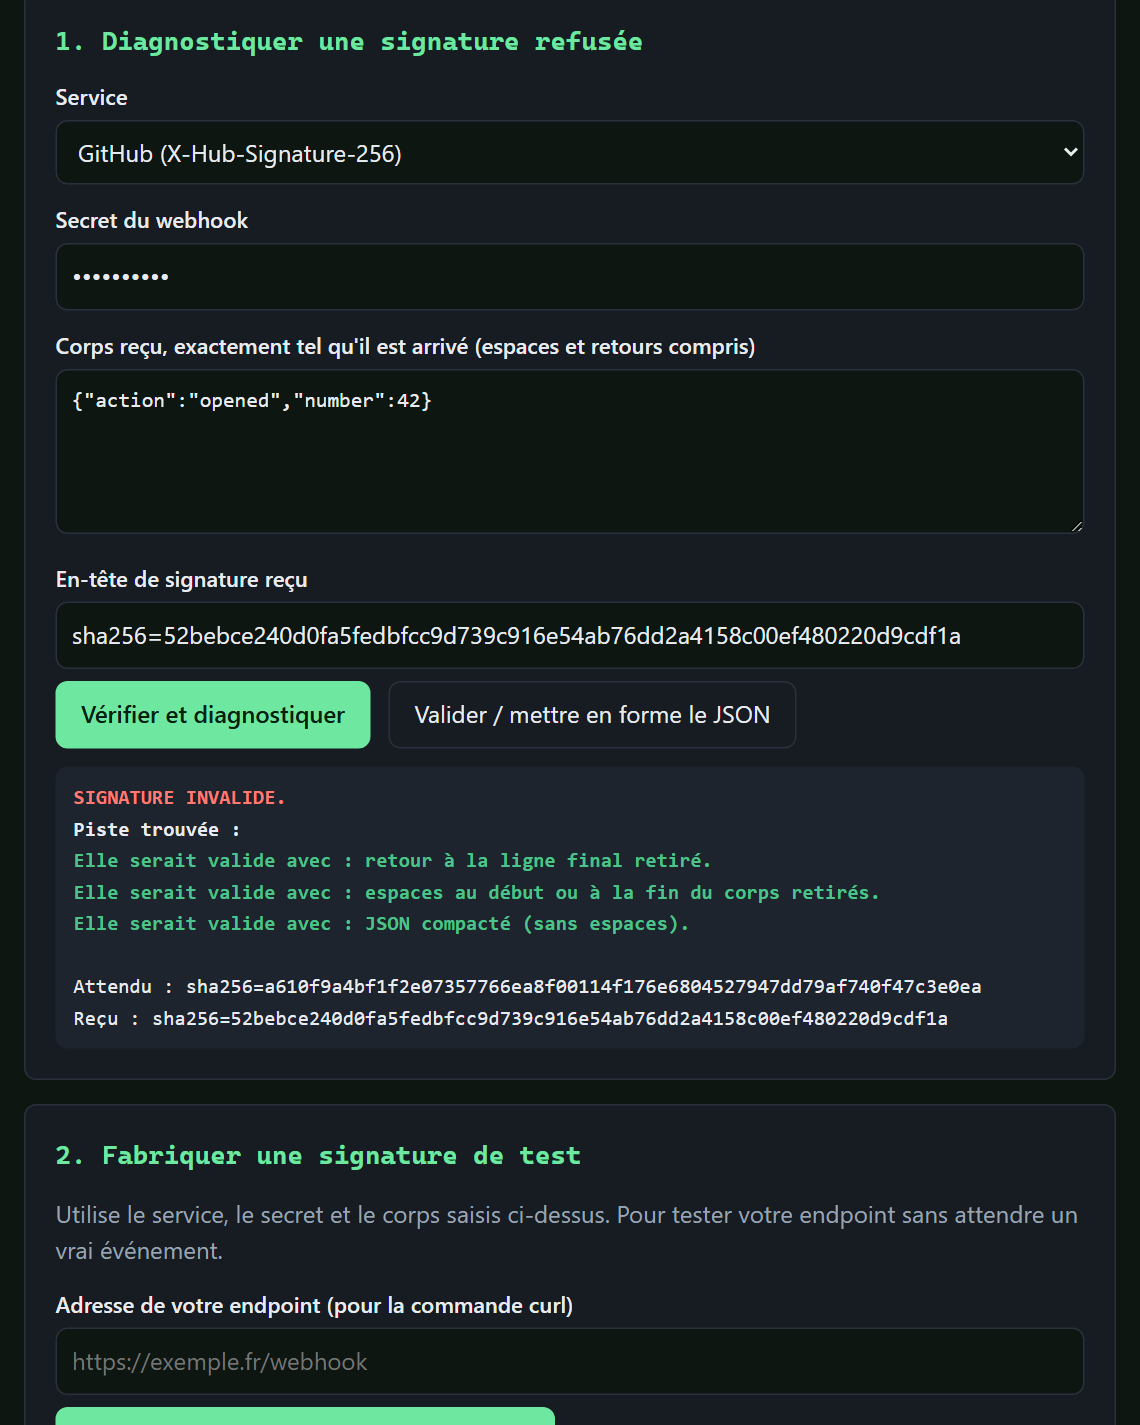
Vérifie la signature d'un webhook (Stripe, GitHub, Shopify ou générique) et explique pourquoi elle est refusée : espaces, fins de ligne, JSON reformaté, mauvais secret.
Un récepteur de webhooks que vous hébergez : signature vérifiée, doublons ignorés, tout conservé, retransmis avec nouvelles tentatives, rejoué en une commande.
Pour développeurs : Python 3.8 et une machine joignable.
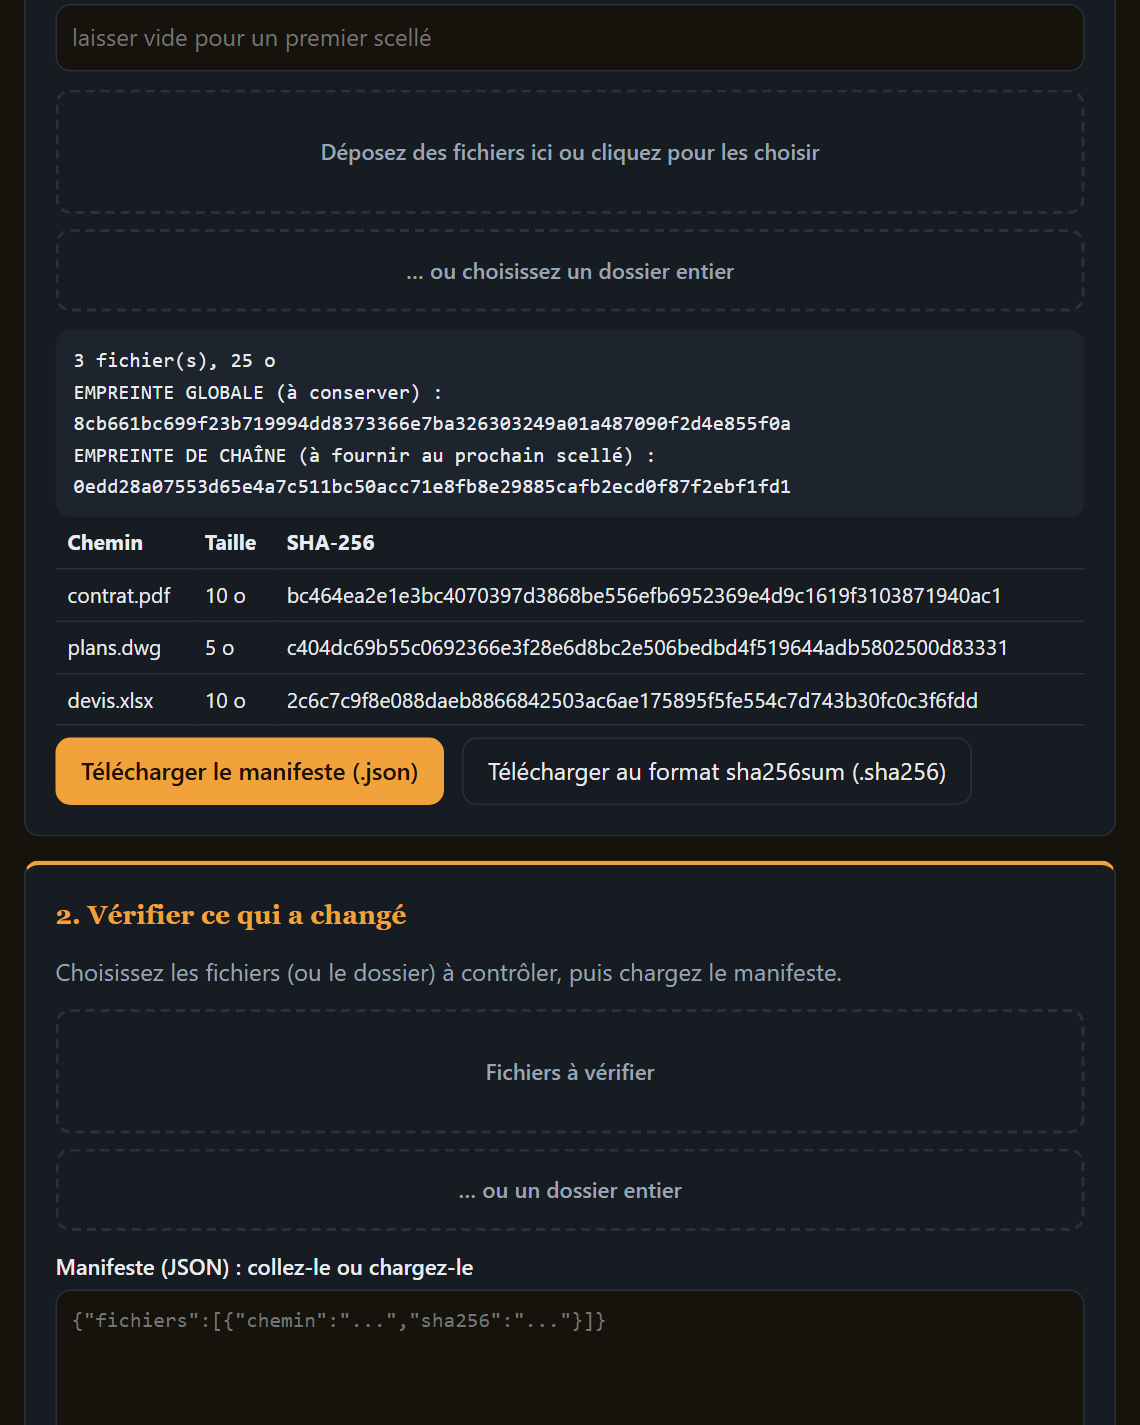
Scelle un lot de fichiers ou un dossier : un manifeste d'empreintes et une empreinte globale. Plus tard, il dit ce qui est identique, modifié, manquant ou ajouté.
Prouve l'intégrité, pas une date opposable.
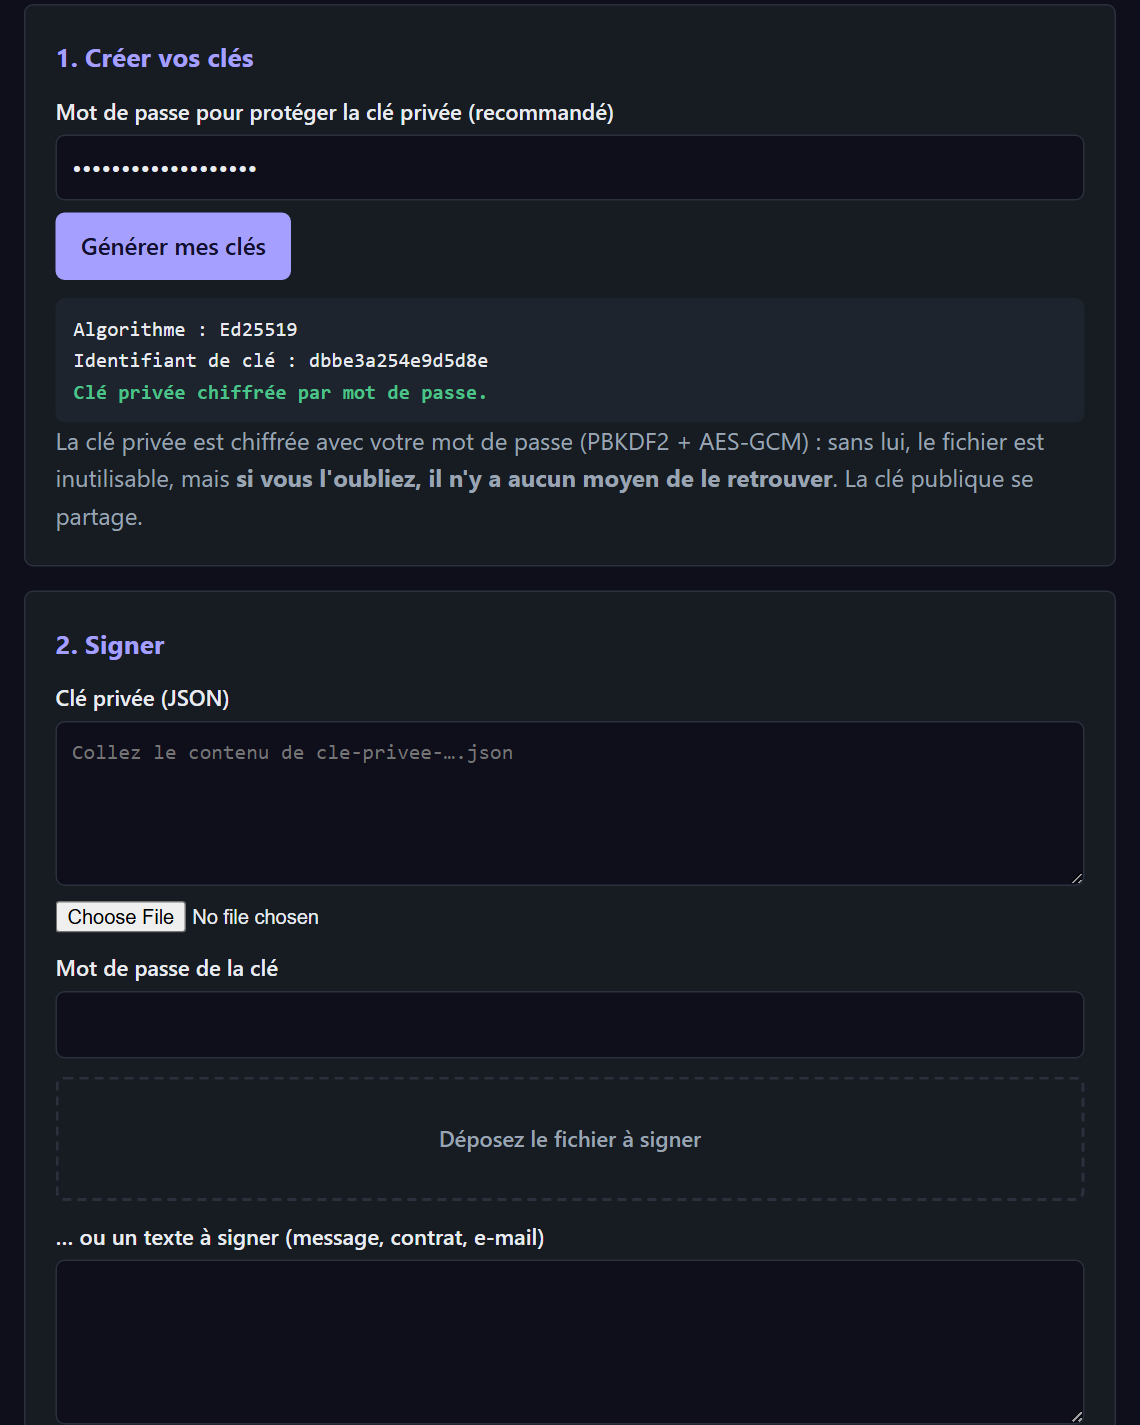
Signe et vérifie un fichier ou un texte, avec des clés générées sur votre machine et une clé privée protégée par mot de passe. Sans ligne de commande.
Pas une signature qualifiée eIDAS.
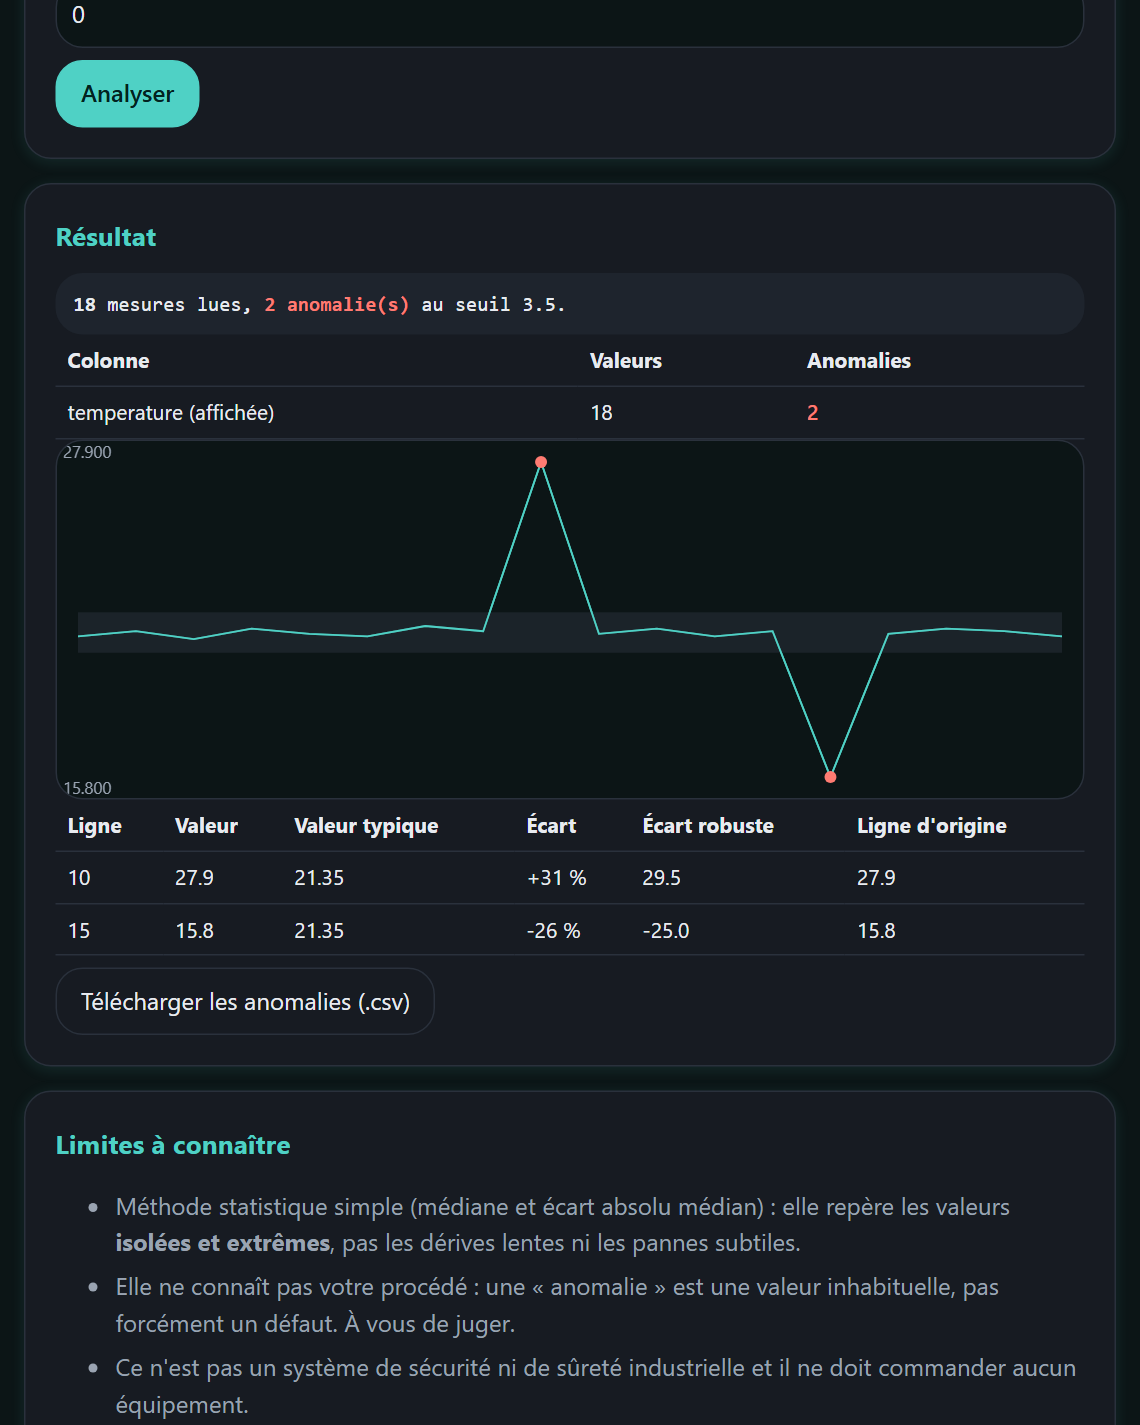
Glissez un fichier CSV : il repère les valeurs anormales de chaque colonne, montre la valeur typique et l'écart, avec un graphique.
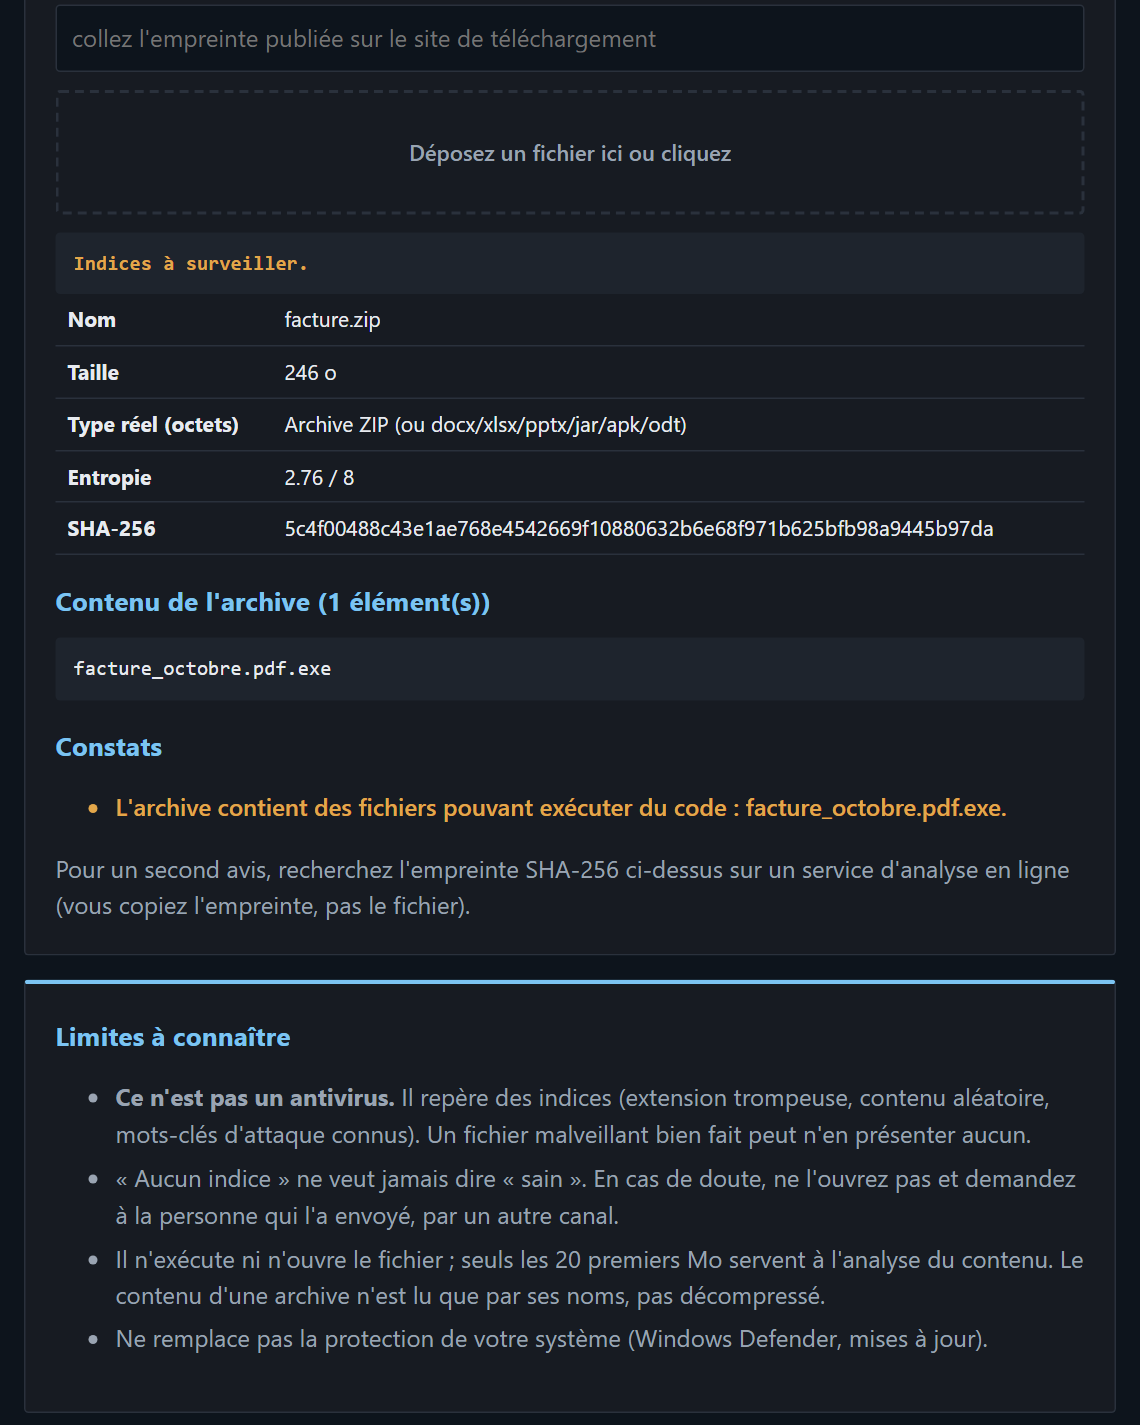
Avant d'ouvrir une pièce jointe : extension trompeuse, contenu d'archive, exécutable caché, empreintes à comparer avec celles de l'éditeur.
Donne des indices ; ce n'est pas un antivirus.
Génère des mots de passe et des phrases de passe avec un aléa sûr, estime la solidité d'un mot de passe existant. La vérification de fuite ne se fait qu'à votre demande.
Prix TTC, achat unique par outil. Compris : la version achetée et la correction de ses bogues.
Chaque page explique le problème résolu, montre l'outil et écrit ses limites.
Un fichier HTML en français et en anglais, avec un lisez-moi et la licence.
Dans Chrome, Edge, Firefox ou Safari. Pas d'installation, pas de compte, pas de quota.
Chaque page interdit elle-même toute connexion. Même si on le voulait, l'outil ne pourrait rien envoyer.
<!-- Politique de sécurité de chaque outil -->
<meta http-equiv="Content-Security-Policy"
      content="default-src 'none'">

// Le navigateur bloque alors toute sortie :
fetch("https://…")            ✕ refusé
new Image().src = "…"        ✕ refusé
polices, scripts, iframes externes ✕ refusés
Parce que des clés, des mots de passe ou des fichiers sensibles n'ont rien à faire sur le serveur de quelqu'un d'autre. Le fichier tourne chez vous et la page interdit toute connexion.
Un fichier HTML (français et anglais), un lisez-moi et la licence. WebhookNinja Local est un programme Python à héberger chez vous.
Non. Achat unique par outil. La version achetée et la correction de ses bogues sont comprises.
Prochainement. Inscrivez-vous sur la liste d'attente : un seul message à l'ouverture.
Laissez votre e-mail et l'outil qui vous intéresse. Un seul message quand la vente ouvre, rien d'autre.